Trong kỷ nguyên số hóa, website không chỉ là công cụ tiếp thị trực tuyến mà còn là "trái tim" vận hành kinh doanh, nơi lưu trữ dữ liệu khách hàng và thực hiện các giao dịch tài chính cốt lõi của doanh nghiệp. Tuy nhiên, không gian mạng luôn tiềm ẩn vô số mối đe dọa từ tin tặc (hacker), mã độc và các cuộc tấn công tự động. Việc trang bị một quy trình kiểm tra an ninh toàn diện là điều kiện bắt buộc để bảo vệ doanh nghiệp trước mọi rủi ro. Bài viết này sẽ cung cấp cho bạn bản checklist bảo mật website dành cho doanh nghiệp chi tiết từ A đến Z, giúp rà soát và bịt kín mọi lỗ hổng an ninh mạng.
1. Tại sao doanh nghiệp cần áp dụng Checklist bảo mật website định kỳ?
An ninh mạng không phải là một công việc làm một lần rồi thôi (one-time setup), mà là một quá trình được giám sát và tối ưu hóa liên tục. Việc áp dụng một danh sách kiểm tra (checklist) chuẩn mực mang lại những lợi ích thiết thực:
- Chủ động phát hiện sớm lỗ hổng: Giúp đội ngũ kỹ thuật rà soát toàn diện các điểm yếu về cấu hình, mã nguồn và phân quyền trước khi bị tin tặc khai thác.
- Tiết kiệm chi phí xử lý sự cố: Phòng bệnh hơn chữa bệnh. Việc vá lỗi sớm có chi phí thấp hơn rất nhiều so với việc khắc phục hậu quả sau khi website đã bị hack và tống tiền.
- Bảo vệ uy tín thương hiệu: Tránh tình trạng khách hàng hoảng sợ khi truy cập website bị dính mã độc hoặc lộ lọt thông tin cá nhân.
2. Bảng tổng hợp Checklist bảo mật website toàn diện
Dưới đây là bảng tổng hợp các hạng mục trọng yếu trong bản checklist bảo mật mà mọi quản trị viên doanh nghiệp cần thực thi ngay lập tức:
| Hạng mục kiểm tra | Nội dung công việc cốt lõi | Mức độ ưu tiên |
|---|---|---|
| 1. Cấp độ Hạ tầng & Máy chủ | Cài đặt SSL/HTTPS, cấu hình tường lửa WAF, bảo mật tệp tin hệ thống. | Cực kỳ cao |
| 2. Cấp độ Xác thực & Quản trị | Mật khẩu mạnh, kích hoạt 2FA, đổi đường dẫn admin, giới hạn IP. | Cực kỳ cao |
| 3. Cấp độ Mã nguồn & Ứng dụng | Cập nhật plugin/theme, loại bỏ phần mềm lậu (nulled), quét mã độc. | Cao |
| 4. Cấp độ Sao lưu dữ liệu (Backup) | Thiết lập quy tắc backup 3-2-1 tự động, kiểm thử khôi phục định kỳ. | Cao |
3. Chi tiết các bước trong Checklist bảo mật website doanh nghiệp
Hãy cùng đi sâu vào từng hạng mục cụ thể trong bản checklist để tiến hành rà soát và củng cố hệ thống website của bạn:
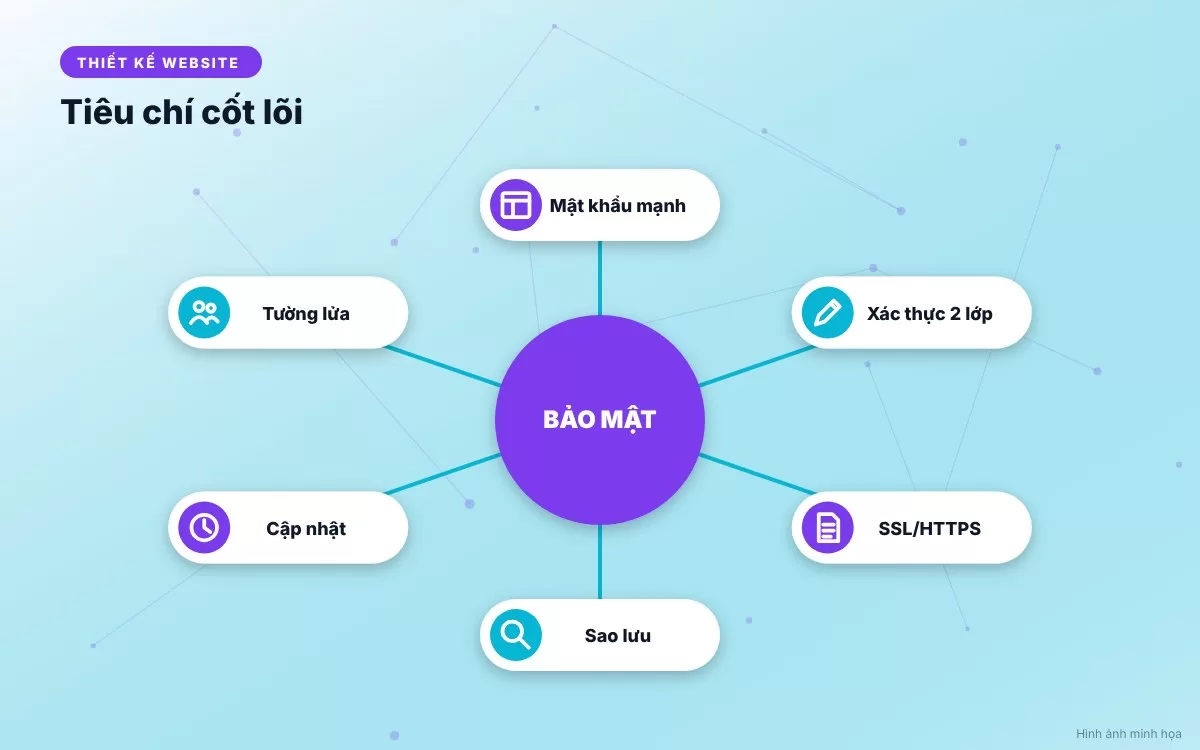
Phần 1: Kiểm tra bảo mật Cấp độ Hạ tầng và Truyền tải
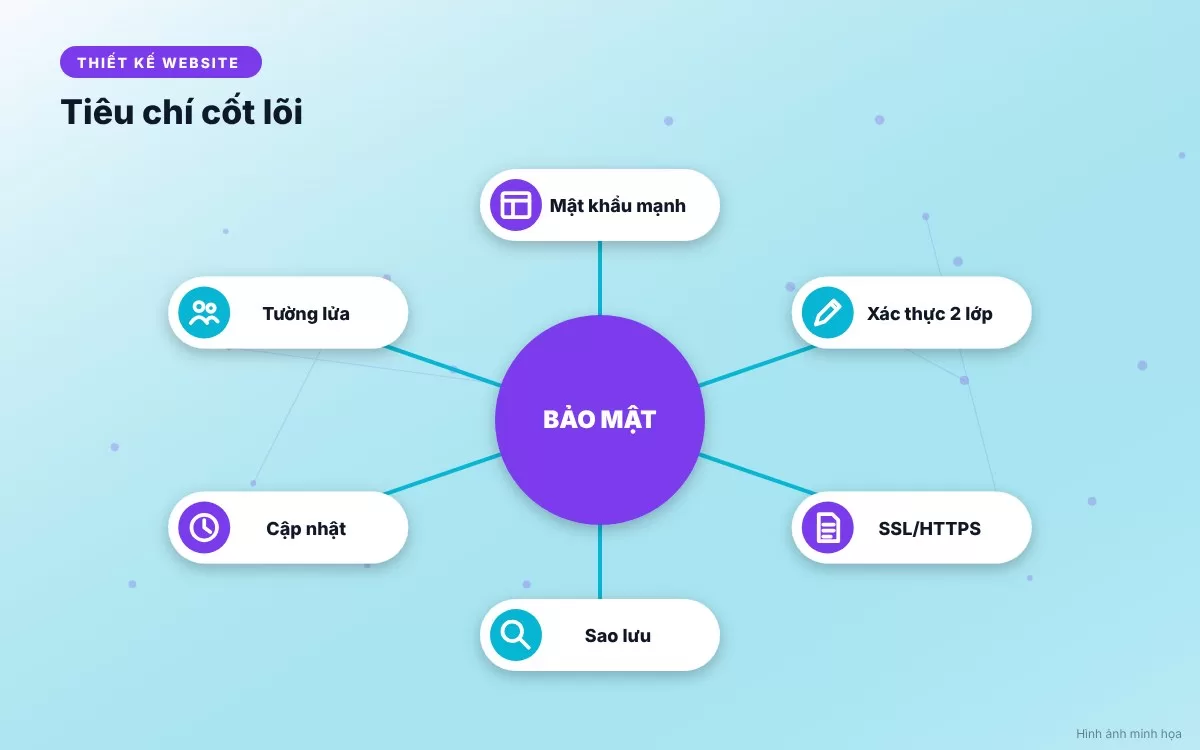
- Kích hoạt chứng chỉ SSL/HTTPS: Đảm bảo toàn bộ các trang trên website đều chuyển hướng thành công sang giao thức HTTPS nhằm mã hóa dữ liệu truyền tải giữa trình duyệt và máy chủ.
- Tích hợp tường lửa ứng dụng web (WAF / Cloudflare): Sử dụng dịch vụ tường lửa chuyên nghiệp để lọc sạch lưu lượng truy cập ảo, chặn đứng các cuộc tấn công DDoS và botnet độc hại từ ngoài cổng.
- Ẩn danh sách thư mục (Directory Indexing): Cấu hình lại tệp tin trên server để ngăn chặn người lạ xem được toàn bộ cấu trúc file và thư mục bên trong mã nguồn website.
Phần 2: Kiểm tra bảo mật Cấp độ Quản trị và Xác thực
- Loại bỏ mật khẩu yếu: Đảm bảo toàn bộ tài khoản quản trị (Admin) sử dụng chuỗi ký tự phức tạp, dài tối thiểu 12 ký tự gồm chữ hoa, chữ thường, số và ký tự đặc biệt.
- Bật Xác thực hai lớp (2FA): Tích hợp mã OTP qua ứng dụng di động (Google Authenticator) cho mọi tài khoản quản trị viên.
- Đổi URL đăng nhập mặc định: Thay đổi đường dẫn trang quản trị (ví dụ từ `/wp-admin` thành đường dẫn cá nhân hóa) để tránh bị bot quét tìm kiếm.
- Giới hạn số lần đăng nhập sai (Limit Login Attempts): Cấu hình tự động khóa IP nếu nhập sai mật khẩu quá 5 lần liên tục.
Phần 3: Kiểm tra bảo mật Cấp độ Mã nguồn và Ứng dụng
- Nói không với Theme và Plugins "Lậu" (Nulled): Rà soát toàn bộ hệ thống, gỡ bỏ hoàn toàn các phần mềm trả phí bẻ khóa trôi nổi chứa mã độc ngầm.
- Cập nhật bản vá định kỳ: Kiểm tra và nâng cấp toàn bộ mã nguồn chính, giao diện và các tính năng mở rộng lên phiên bản mới nhất.
- Quét mã độc toàn diện (Malware Scan): Sử dụng các công cụ bảo mật chuyên dụng để chạy quét toàn bộ thư mục source code hàng tuần nhằm phát hiện sớm các file backdoor.
- Kiểm soát phân quyền tệp tin (File Permissions): Đặt quyền truy cập tệp chuẩn xác (644 cho file và 755 cho thư mục) để ngăn người dùng khác ghi đè dữ liệu.
Phần 4: Kiểm tra hệ thống Sao lưu dữ liệu (Backup Strategy)
- Thiết lập Backup tự động: Cấu hình hệ thống tự động sao lưu toàn bộ source code và cơ sở dữ liệu hàng ngày hoặc hàng tuần.
- Áp dụng quy tắc 3-2-1: Lưu trữ bản backup tách biệt hoàn toàn trên các hệ thống đám mây (Cloud Storage) ngoài máy chủ chính.
- Thử nghiệm khôi phục định kỳ (Test Restore): Thực hiện khôi phục thử nghiệm trên môi trường giả lập hàng tháng để đảm bảo file backup không bị lỗi và có thể dùng được ngay khi có sự cố.
4. Những sai lầm phổ biến khi áp dụng Checklist bảo mật
Trong quá trình thực thi các hạng mục bảo mật, doanh nghiệp cần đặc biệt tránh những lầm tưởng và sai sót kinh điển sau đây:
- Nghĩ rằng làm checklist một lần là đủ vĩnh viễn: An ninh mạng thay đổi từng ngày. Các lỗ hổng mới liên tục phát sinh, do đó checklist phải được rà soát và thực hiện định kỳ hàng tháng/hàng quý.
- Phân quyền quá rộng cho nhân sự: Cấp quyền quản trị tối cao cho quá nhiều nhân viên không có chuyên môn kỹ thuật, dẫn đến rủi ro lộ lọt thông tin hoặc thao tác nhầm lẫn.
- Lơ là việc kiểm tra file nhật ký (Logs): Không theo dõi nhật ký truy cập và lỗi hệ thống, bỏ lỡ các dấu hiệu cảnh báo hacker đang dò quét website.
Kết luận
Áp dụng một bản checklist bảo mật website dành cho doanh nghiệp chuẩn mực chính là chiếc khiên vững chắc giúp bạn chủ động phòng thủ trước mọi biến cố an ninh mạng. Từ việc củng cố hạ tầng, thắt chặt xác thực quản trị, rà soát mã nguồn cho đến thiết lập chiến lược backup chuẩn mực, mỗi bước kiểm tra đều góp phần bảo vệ tài sản, doanh thu và uy tín thương hiệu của doanh nghiệp trên không gian số. Hãy tải về, rà soát và hoàn thiện bản checklist bảo mật cho website của bạn ngay hôm nay!