Trang quản trị website (Admin Dashboard / Backend) được ví như "phòng điều khiển trung tâm" hoặc "kho bạc" của mọi doanh nghiệp trên không gian mạng. Đây là nơi quản lý toàn bộ cơ sở dữ liệu khách hàng, sản phẩm, đơn hàng, cấu hình hệ thống và nội dung số. Chính vì tầm quan trọng đặc biệt này, trang quản trị luôn là mục tiêu số một được tin tặc (hacker) nhắm đến trong mọi chiến dịch tấn công dò quét tự động. Một khi trang quản trị bị thất thủ, toàn bộ website doanh nghiệp sẽ rơi vào tay kẻ xấu chỉ trong tích tắc. Vậy đâu là cách bảo mật trang quản trị website hiệu quả và toàn diện nhất? Hãy cùng tìm hiểu chi tiết trong bài viết dưới đây.
1. Tại sao trang quản trị website luôn là mục tiêu tấn công hàng đầu?
Hiểu được động cơ của hacker sẽ giúp chúng ta xây dựng các lớp phòng thủ trúng đích. Dưới đây là những lý do khiến khu vực Backend trở thành điểm nóng bị tấn công liên tục:
- Quyền lực tối cao (Root/Admin Rights): Chỉ cần chiếm được một tài khoản quản trị viên tối cao, tin tặc có thể toàn quyền kiểm soát toàn bộ website, thay đổi giao diện, chèn mã độc hoặc xóa sạch dữ liệu.
- Kho lưu trữ thông tin nhạy cảm: Nơi tập trung toàn bộ thông tin cá nhân của khách hàng, lịch sử giao dịch thanh toán và các chiến lược kinh doanh bảo mật của doanh nghiệp.
- Bệ phóng phát tán mã độc: Hacker thường sử dụng trang quản trị bị chiếm đoạt để tạo ra hàng loạt tài khoản quản trị ẩn ngầm, biến website uy tín của bạn thành trạm trung chuyển để phát tán spam hoặc tấn công các hệ thống khác.
2. Các hình thức tấn công phổ biến vào trang quản trị Backend
Để bảo vệ trang quản trị hiệu quả, trước hết chúng ta cần nhận diện rõ các thủ đoạn mà tin tặc thường xuyên sử dụng:
| Hình thức tấn công | Cách thức hoạt động của Hacker | Mức độ nguy hiểm |
|---|---|---|
| Tấn công dò mật khẩu (Brute Force Attack) | Sử dụng kịch bản bot tự động thử hàng triệu cặp tên đăng nhập và mật khẩu khác nhau trong thời gian ngắn. | Cao |
| Tấn công từ điển (Dictionary Attack) | Dò quét dựa trên danh sách các từ khóa, ngày tháng năm sinh hoặc mật khẩu yếu phổ biến nhất. | Cao |
| Khai thác lỗ hổng phiên làm việc (Session Hijacking) | Đánh cắp Cookie hoặc mã thông báo phiên làm việc của quản trị viên khi đăng nhập qua mạng Wi-Fi công cộng không an toàn. | Cực kỳ cao |
| Tấn công kỹ thuật xã hội (Social Engineering) | Giả mạo thông báo từ nhà cung cấp hosting hoặc quản trị viên cấp cao để lừa nhân viên cung cấp thông tin đăng nhập. | Trung bình |
3. Các giải pháp kỹ thuật cốt lõi bảo vệ trang quản trị website
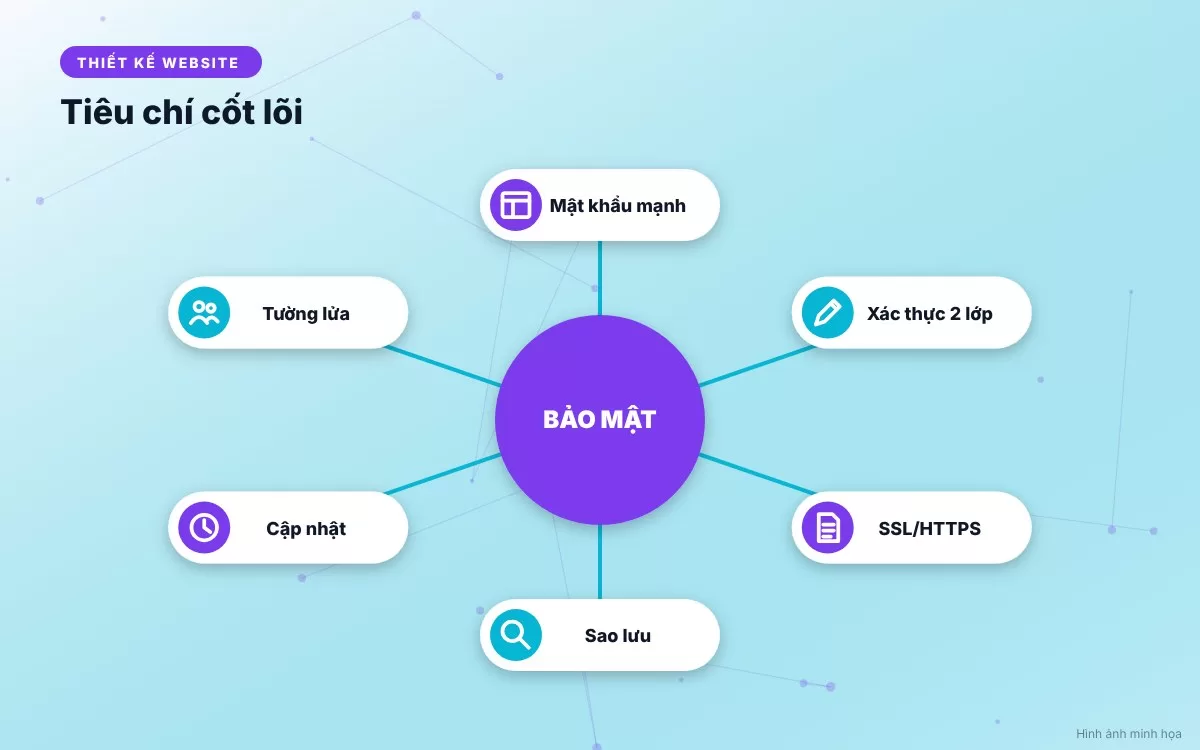
Để bịt kín mọi "cửa hậu" và vô hiệu hóa các cuộc tấn công từ hacker, doanh nghiệp cần triển khai đồng bộ các giải pháp kỹ thuật chuyên sâu sau đây:
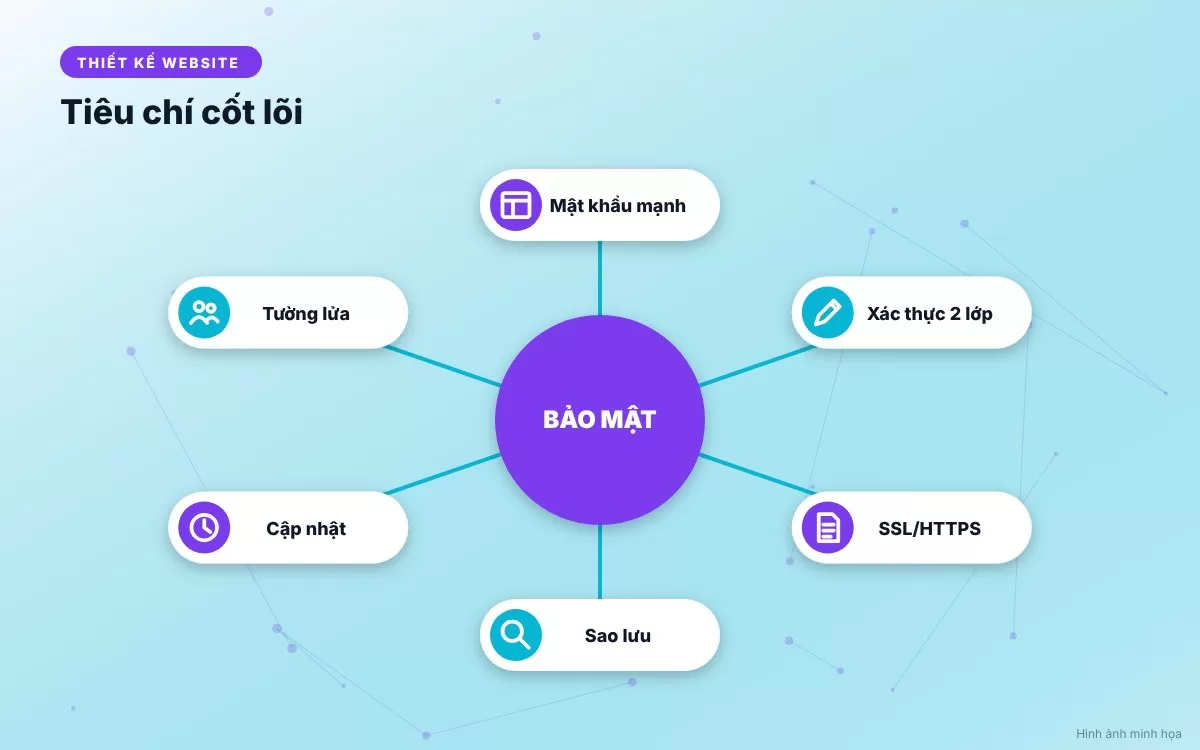
1. Đặt chính sách mật khẩu mạnh và thay đổi định kỳ
Quy tắc đầu tiên và cơ bản nhất là loại bỏ hoàn toàn các mật khẩu đơn giản như "admin123", tên công ty hay ngày tháng năm sinh. Mật khẩu quản trị bắt buộc phải có độ dài tối thiểu 12 ký tự, bao gồm sự kết hợp phức tạp giữa chữ hoa, chữ thường, số và ký tự đặc biệt. Đồng thời, hãy thiết lập chính sách bắt buộc thay đổi mật khẩu định kỳ 3 tháng/lần.
2. Kích hoạt tính năng Xác thực hai lớp (2FA - Two-Factor Authentication)
Chỉ bảo vệ trang quản trị bằng mật khẩu là chưa đủ an toàn trong kỷ nguyên số. Việc tích hợp Xác thực hai lớp (yêu cầu thêm mã OTP ngẫu nhiên từ ứng dụng như Google Authenticator hoặc Authy mỗi lần đăng nhập) sẽ ngăn chặn hoàn toàn 99% các cuộc tấn công dò mật khẩu tự động dù hacker có lộ thông tin mật khẩu của bạn.
3. Thay đổi đường dẫn đăng nhập quản trị mặc định (Custom Admin URL)
Các mã nguồn phổ biến như WordPress mặc định sử dụng đường dẫn đăng nhập là /wp-admin hoặc /wp-login.php, tạo điều kiện cho các bot tự động của hacker dễ dàng tìm thấy. Hãy sử dụng các plugin bảo mật chuyên dụng để đổi đường dẫn này thành một URL độc quyền cá nhân hóa mà chỉ nội bộ doanh nghiệp mới biết.
4. Giới hạn số lần đăng nhập sai (Limit Login Attempts)
Cấu hình hệ thống tự động khóa tạm thời địa chỉ IP (Block IP) sau 3 đến 5 lần đăng nhập sai liên tiếp. Biện pháp này làm vô hiệu hóa hoàn toàn các kịch bản chạy bot Brute Force dò mật khẩu của hacker.
5. Giới hạn quyền truy cập theo địa chỉ IP và vị trí địa lý
Một trong những biện pháp bảo mật mạnh mẽ và ít rủi ro nhất cho trang quản trị website nội bộ là kiểm soát nghiêm ngặt nguồn gốc truy cập:
Giới hạn IP nội bộ công ty (Whitelist IP)
Nếu doanh nghiệp của bạn có một văn phòng cố định với dải địa chỉ IP mạng Internet tĩnh, hãy cấu hình tường lửa chỉ cho phép các địa chỉ IP của công ty mới có quyền truy cập vào đường dẫn đăng nhập trang quản trị. Mọi truy cập từ các địa chỉ IP lạ bên ngoài sẽ bị từ chối hoàn toàn ngay lập tức.
Chặn truy cập quản trị từ các quốc gia không liên quan
Nếu đối tượng khách hàng của doanh nghiệp hoàn toàn nằm tại Việt Nam và bạn không có hoạt động kinh doanh quốc tế, hãy sử dụng dịch vụ tường lửa (như Cloudflare) để thiết lập quy tắc chặn toàn bộ các yêu cầu truy cập vào trang admin xuất phát từ các quốc gia thường xuyên phát sinh mã độc tấn công trên thế giới.
6. Quản lý phân quyền tài khoản nhân sự theo nguyên tắc đặc quyền tối thiểu
Sự chủ quan trong phân quyền nội bộ thường là nguyên nhân dẫn đến các sự cố rò rỉ dữ liệu hoặc thao tác nhầm lẫn tai hại:
- Áp dụng nguyên tắc đặc quyền tối thiểu (Principle of Least Privilege): Chỉ cấp quyền quản trị viên tối cao (Administrator) cho những người lãnh đạo hoặc kỹ sư công nghệ thực sự cần thiết. Đối với nhân viên biên tập nội dung, marketing hay chăm sóc khách hàng, hãy cấp quyền hạn chế (như Editor hoặc Author).
- Thu hồi quyền ngay lập tức khi nhân sự nghỉ việc: Khi có sự thay đổi nhân sự hoặc đối tác thiết kế web bên ngoài kết thúc dự án, phải tiến hành xóa bỏ hoặc đổi toàn bộ thông tin đăng nhập của họ ngay lập tức.
- Theo dõi lịch sử hoạt động (Activity Logs): Cài đặt hệ thống ghi lại nhật ký hoạt động của từng tài khoản quản trị (ai đã đăng nhập lúc mấy giờ, đã sửa bài viết nào, xóa dữ liệu gì) để dễ dàng quy trách nhiệm khi xảy ra sự cố.
7. Những sai lầm kinh điển cần tránh khi bảo mật trang Backend
Trong quá trình vận hành, nhiều quản trị viên vô tình tạo khoảng hở cho hacker xâm nhập vì vướng phải các sai lầm chủ quan sau:
- Chia sẻ tài khoản quản trị chung cho nhiều người: Nhiều công ty dùng chung một tài khoản Admin cấp cao cho cả phòng marketing. Điều này khiến việc kiểm soát lịch sử thao tác trở nên bất khả thi và dễ bị rò rỉ mật khẩu qua chat.
- Sử dụng trình duyệt lưu mật khẩu không an toàn: Quản trị viên lưu trực tiếp mật khẩu admin trên các thiết bị máy tính dùng chung tại quán cà phê hoặc máy tính công cộng.
- Bỏ quên việc cập nhật plugin bảo mật: Cài đặt các công cụ bảo mật nhưng không bao giờ cập nhật phiên bản mới, khiến các lỗ hổng mới phát sinh không được vá kịp thời.
Kết luận
Tóm lại, trang quản trị chính là "trái tim" của toàn bộ hệ thống website doanh nghiệp. Việc áp dụng đồng bộ các cách bảo mật trang quản trị website hiệu quả như sử dụng mật khẩu mạnh, kích hoạt xác thực 2 lớp (2FA), đổi đường dẫn admin, giới hạn IP và phân quyền nhân sự chặt chẽ chính là chiếc khiên vững chắc nhất bảo vệ tài sản số của bạn trước mọi âm mưu tấn công của tin tặc. Hãy kiểm tra và thắt chặt an ninh trang quản trị của doanh nghiệp ngay hôm nay!