Trong kỷ nguyên số hóa và thương mại điện tử bùng nổ, việc thu thập thông tin khách hàng từ họ tên, số điện thoại, email cho đến địa chỉ giao hàng đã trở thành hoạt động thường nhật của mọi website doanh nghiệp. Tuy nhiên, đi kèm với quyền lợi khai thác dữ liệu là trách nhiệm pháp lý to lớn trong việc bảo vệ thông tin người dùng. Một trang chính sách bảo mật (Privacy Policy) minh bạch, chuyên nghiệp không chỉ là yêu cầu bắt buộc theo quy định pháp luật mà còn là chiếc chìa khóa vàng xây dựng niềm tin vững chắc với khách hàng. Vậy website doanh nghiệp cần chính sách bảo mật như thế nào để chuẩn xác và hợp pháp? Hãy cùng tìm hiểu chi tiết trong bài viết dưới đây.
1. Chính sách bảo mật website là gì và tại sao lại bắt buộc phải có?
Hiểu một cách đơn giản, Chính sách bảo mật (Privacy Policy) là một văn bản pháp lý công khai trên website, trong đó doanh nghiệp cam kết rõ ràng với khách hàng về cách thức họ thu thập, sử dụng, lưu trữ, bảo vệ và chia sẻ thông tin cá nhân của người dùng.
Việc trang bị một trang chính sách bảo mật chuẩn chỉnh mang lại những giá trị cốt lõi sau:
- Tuân thủ quy định pháp luật: Hầu hết các quốc gia và khu vực (bao gồm cả luật pháp Việt Nam và các tiêu chuẩn quốc tế như GDPR của Liên minh Châu Âu) đều bắt buộc các trang web thu thập dữ liệu người dùng phải có chính sách bảo mật công khai.
- Xây dựng lòng tin với khách hàng: Khách hàng hiện nay rất ý thức về quyền riêng tư của họ. Một chính sách minh bạch giúp họ an tâm để lại thông tin liên hệ hoặc thực hiện giao dịch thanh toán.
- Điều kiện tiên quyết từ các nền tảng lớn: Các công cụ quảng cáo và kiếm tiền hàng đầu như Google AdSense, Google Analytics, Facebook Ads đều yêu cầu website bắt buộc phải có trang Privacy Policy mới cho phép liên kết và phê duyệt chiến dịch.
2. Các nội dung cốt lõi bắt buộc phải có trong một Chính sách bảo mật chuẩn
Một văn bản chính sách bảo mật chuyên nghiệp, đầy đủ cơ sở pháp lý không được viết chung chung mà phải trình bày chi tiết các thành phần cốt lõi sau đây:
| Thành phần nội dung | Mô tả chi tiết thông tin cần trình bày |
|---|---|
| 1. Loại thông tin thu thập | Liệt kê rõ doanh nghiệp thu thập dữ liệu gì (Họ tên, email, số điện thoại, IP, cookie trình duyệt). |
| 2. Mục đích sử dụng dữ liệu | Giải thích rõ dùng thông tin đó để làm gì (Xử lý đơn hàng, gửi thông tin khuyến mãi, chăm sóc khách hàng). |
| 3. Phạm vi chia sẻ thông tin | Cam kết không bán dữ liệu cho bên thứ ba, chỉ chia sẻ với đơn vị vận chuyển hoặc cơ quan pháp luật khi cần. |
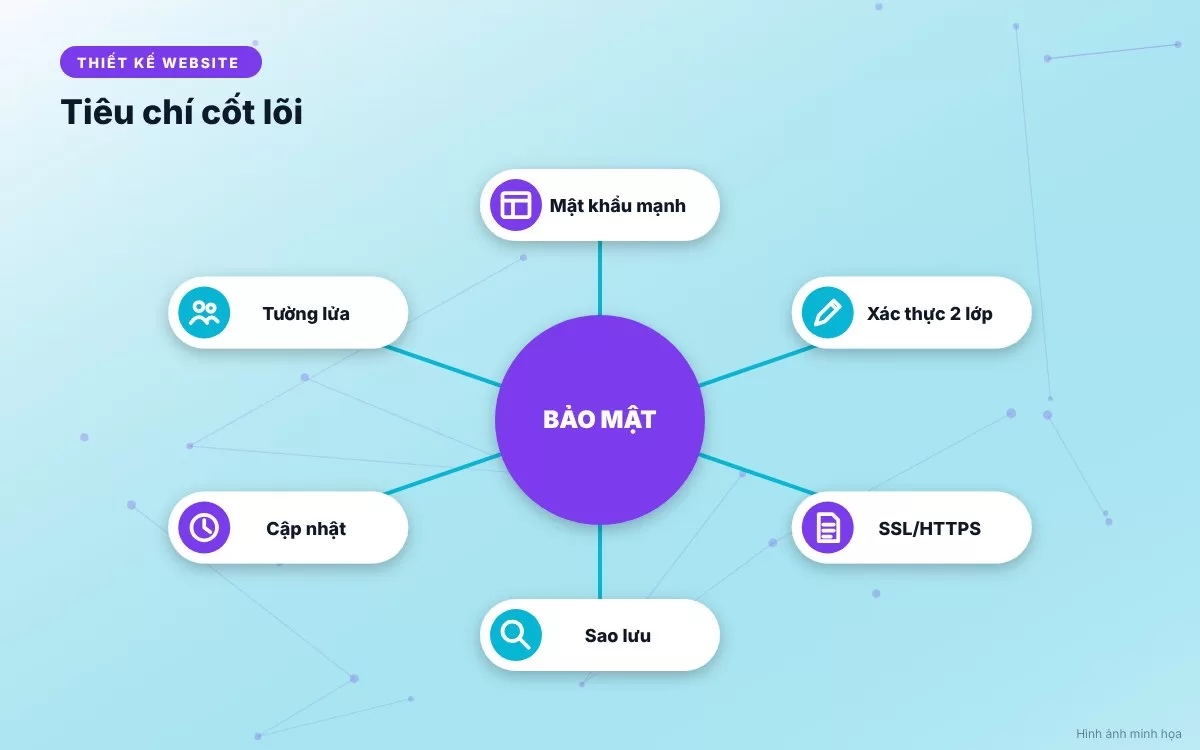
| 4. Biện pháp bảo mật kỹ thuật | Nêu rõ các công nghệ bảo vệ đang dùng (Chứng chỉ SSL, tường lửa, mã hóa dữ liệu máy chủ). |
| 5. Quyền của người dùng | Quyền được yêu cầu xem, chỉnh sửa hoặc xóa bỏ thông tin cá nhân của mình khỏi hệ thống doanh nghiệp. |
Chi tiết 1: Doanh nghiệp thu thập những loại thông tin nào từ người dùng?
Chính sách phải minh bạch phân loại rõ hai nhóm thông tin thu thập:
- Thông tin cá nhân chủ động cung cấp: Khi khách hàng điền vào form đăng ký tài khoản, form liên hệ, đặt hàng (Họ tên, số điện thoại, email, địa chỉ giao hàng, thông tin thanh toán).
- Thông tin tự động thu thập: Dữ liệu kỹ thuật khi người dùng truy cập web thông qua cookie và công cụ phân tích (Địa chỉ IP, loại trình duyệt, thời gian truy cập, các trang đã xem).
Chi tiết 2: Mục đích sử dụng thông tin khách hàng
Doanh nghiệp phải cam kết sử dụng thông tin đúng mục đích đã thông báo, tuyệt đối không sử dụng sai mục đích hoặc lạm dụng dữ liệu cá nhân của người dùng vào các hoạt động trái pháp luật.
3. Vấn đề sử dụng Cookie và các công cụ theo dõi (Tracking)
Trong thời đại tiếp thị số, hầu hết các website hiện nay đều sử dụng Cookie và các đoạn mã theo dõi (như Google Analytics, Facebook Pixel) để ghi nhận hành vi người dùng nhằm tối ưu hóa quảng cáo. Do đó, chính sách bảo mật của bạn bắt buộc phải có một mục riêng biệt giải thích rõ ràng về:
- Cookie là gì và tại sao website sử dụng cookie.
- Các loại cookie bên thứ ba (như Google, Meta) đang hoạt động trên trang web.
- Hướng dẫn cụ thể cách người dùng có thể tự chủ động tắt hoặc từ chối lưu trữ cookie trên trình duyệt của họ nếu muốn.
4. Cam kết bảo mật dữ liệu và quyền lợi của khách hàng
Khách hàng luôn muốn biết thông tin của họ được cất giữ an toàn ra sao và họ có những quyền lợi gì đối với dữ liệu đó:
Cam kết về các biện pháp bảo vệ kỹ thuật
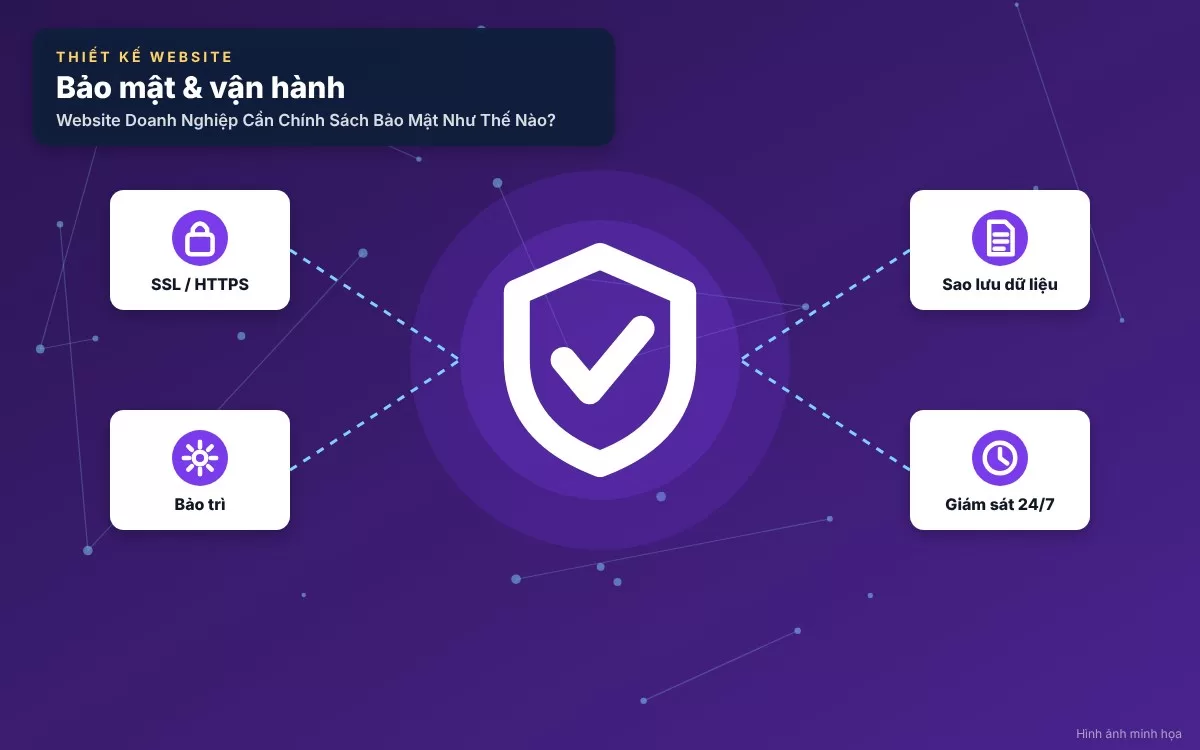
Doanh nghiệp cần thể hiện rõ sự đầu tư nghiêm túc vào an ninh mạng thông qua việc tuyên bố áp dụng các tiêu chuẩn bảo mật như mã hóa dữ liệu qua giao thức SSL (HTTPS), tường lửa ứng dụng web, hệ thống lưu trữ máy chủ an toàn và giới hạn quyền truy cập nội bộ theo nguyên tắc đặc quyền tối thiểu.
Quyền lợi kiểm soát dữ liệu của người dùng
Theo các tiêu chuẩn bảo mật hiện đại, khách hàng hoàn toàn có quyền:
- Yêu cầu doanh nghiệp cung cấp bản sao toàn bộ thông tin cá nhân đang lưu trữ về họ.
- Yêu cầu chỉnh sửa ngay lập tức nếu phát hiện thông tin sai lệch.
- Yêu cầu xóa vĩnh viễn toàn bộ dữ liệu cá nhân của họ khỏi hệ thống (Right to be Forgotten) khi họ không còn muốn sử dụng dịch vụ.
5. Cách xây dựng và hiển thị trang Chính sách bảo mật trên website
Sau khi đã soạn thảo xong nội dung, việc bố trí hiển thị trang chính sách bảo mật sao cho khách hàng dễ dàng tiếp cận cũng là một yêu cầu kỹ thuật quan trọng:
- Đặt đường dẫn ở chân trang (Footer): Đường dẫn (Link) dẫn đến trang "Chính sách bảo mật" phải được hiển thị cố định ở phần chân trang của mọi trang trên website để người dùng có thể click xem bất cứ lúc nào.
- Gắn link tại các điểm thu thập thông tin: Tại các biểu mẫu (form) đăng ký nhận bản tin, form liên hệ hoặc form thanh toán giỏ hàng, cần đặt một dòng chữ nhỏ kèm đường dẫn đồng ý với điều khoản chính sách bảo mật.
- Ngôn ngữ rõ ràng, dễ hiểu: Tránh sử dụng quá nhiều thuật ngữ luật pháp khô khan, phức tạp; hãy trình bày bằng ngôn ngữ ngắn gọn, lịch sự và minh bạch.
- Cập nhật định kỳ khi có thay đổi: Khi doanh nghiệp thay đổi mô hình hoạt động, bổ sung công cụ thanh toán mới hoặc thay đổi cách thức thu thập dữ liệu, trang chính sách bảo mật phải được cập nhật ngay lập tức kèm theo mốc thời gian sửa đổi gần nhất.
6. Những sai lầm phổ biến khi xây dựng Chính sách bảo mật
Nhiều doanh nghiệp khi làm web thường mắc phải các sai lầm ngớ ngẩn sau đây khi xây dựng trang chính sách:
- Sao chép nguyên văn (Copy-paste) chính sách của website khác: Lấy nhầm chính sách của một công ty nước ngoài hoặc lĩnh vực kinh doanh khác hoàn toàn không phù hợp với thực tế thu thập dữ liệu của doanh nghiệp mình, dẫn đến vi phạm pháp luật nghiêm trọng.
- Bỏ trống không cập nhật thông tin liên hệ: Không cung cấp địa chỉ email, số điện thoại hoặc tên doanh nghiệp cụ thể để khách hàng có thể liên hệ khi có thắc mắc về quyền riêng tư.
- Chỉ làm cho có lệ nhưng thực tế không thực hiện: Viết chính sách rất hay nhưng thực tế lại lưu trữ dữ liệu lỏng lẻo, để lộ lọt thông tin khách hàng ra ngoài.
Kết luận
Tóm lại, câu hỏi website doanh nghiệp cần chính sách bảo mật như thế nào đã có lời giải đáp toàn diện. Một trang chính sách bảo mật minh bạch, chuẩn pháp lý không chỉ giúp doanh nghiệp tuân thủ luật pháp, tránh các rủi ro tranh chấp mà còn là minh chứng rõ nét cho sự uy tín, chuyên nghiệp và tôn trọng khách hàng. Hãy rà soát và hoàn thiện ngay trang chính sách bảo mật cho website của doanh nghiệp bạn ngay hôm nay!