Trong thời đại số hóa, website đóng vai trò là "cửa hàng mặt tiền" không thể thiếu đối với mọi doanh nghiệp. Tuy nhiên, sự phát triển của internet cũng đi kèm với vô số hiểm họa rình rập từ không gian mạng như tấn công mã độc, tiêm mã độc tống tiền (Ransomware), đánh cắp dữ liệu khách hàng hoặc làm sập hệ thống. Việc bị hacker xâm nhập không chỉ gây thiệt hại nặng nề về tài chính mà còn hủy hoại uy tín thương hiệu đã dày công xây dựng. Vậy đâu là cách bảo vệ website khỏi mã độc và tấn công mạng một cách hiệu quả và bền vững nhất? Hãy cùng tìm hiểu cẩm nang toàn diện trong bài viết dưới đây.
1. Hiểu đúng về nguy cơ mã độc và tấn công mạng hiện nay
Trước khi triển khai các biện pháp phòng thủ, doanh nghiệp cần nhận diện rõ bản chất của các hình thức tấn công mạng phổ biến nhằm vào website:
- Mã độc (Malware & Backdoor): Các đoạn mã độc hại được hacker cài cắm ngầm vào thư mục mã nguồn website nhằm chiếm quyền điều khiển, gửi spam email hoặc chuyển hướng người dùng sang trang web xấu.
- Tấn công từ chối dịch vụ (DDoS): Huy động mạng lưới máy tính ma gửi hàng triệu lượt truy cập ảo làm tê liệt máy chủ, khiến khách hàng thật không thể truy cập được website.
- Tiêm mã độc cơ sở dữ liệu (SQL Injection): Lợi dụng lỗ hổng form nhập liệu để đánh cắp toàn bộ thông tin tài khoản và dữ liệu nhạy cảm của khách hàng.
2. Các chiến lược và giải pháp cốt lõi bảo vệ website toàn diện
Để xây dựng một "pháo đài" kiên cố chống lại mọi sự xâm nhập, doanh nghiệp cần triển khai đồng bộ các lớp bảo vệ từ gốc đến ngọn:
| Lớp bảo vệ | Giải pháp kỹ thuật thực tế | Mục đích cốt lõi |
|---|---|---|
| Lớp Hạ tầng (Hosting/Server) | Thuê hosting chất lượng cao, ổ cứng SSD NVMe, tích hợp tường lửa WAF và Cloudflare. | Ngăn chặn các cuộc tấn công DDoS và lọc sạch truy cập độc hại từ ngoài cổng. |
| Lớp Mã nguồn (Source Code) | Sử dụng mã nguồn sạch, cập nhật bản vá thường xuyên, tuyệt đối không dùng plugin/theme lậu. | Bịt kín các lỗ hổng lập trình mà hacker có thể khai thác đột nhập. |
| Lớp Quản trị (Authentication) | Sử dụng mật khẩu mạnh, bật xác thực hai lớp (2FA) và đổi đường dẫn đăng nhập admin mặc định. | Chống lại các kịch bản dò quét mật khẩu tự động (Brute Force Attack). |
3. Hướng dẫn từng bước bảo vệ website an toàn tuyệt đối
Dưới đây là các hành động thiết thực và chuẩn kỹ thuật giúp quản trị viên chủ động phòng ngừa mã độc cho trang web của doanh nghiệp:
Bước 1: Lựa chọn nhà cung cấp Hosting uy tín và bảo mật cao
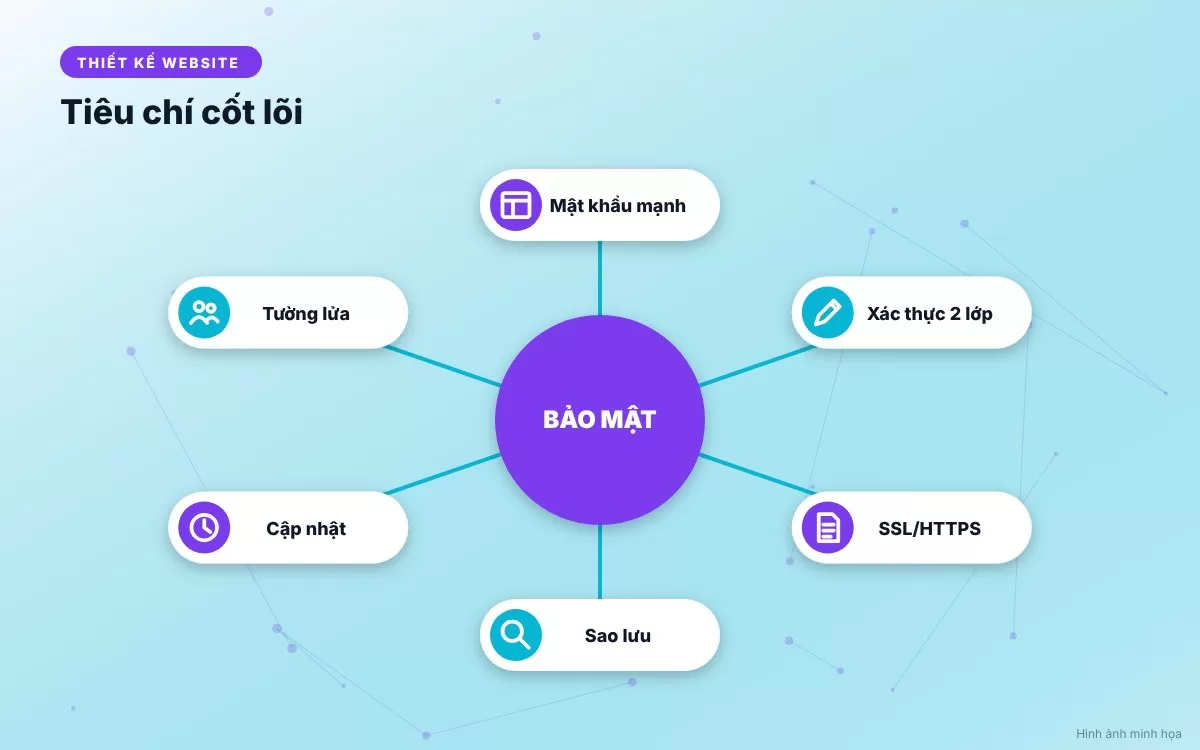
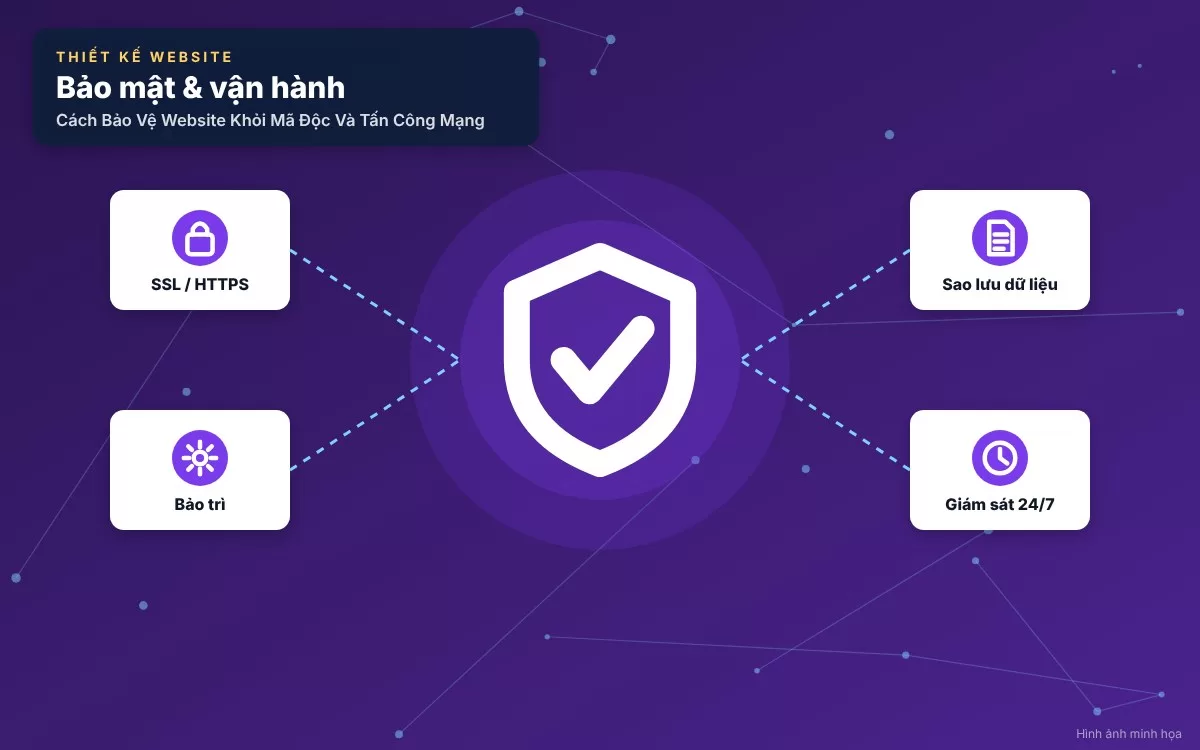
Hạ tầng máy chủ là nền tảng đầu tiên. Hãy ưu tiên các nhà cung cấp hosting tích hợp sẵn hệ thống quét mã độc tự động (Imunify360 hoặc ClamAV), tường lửa chống DDoS mạnh mẽ và hỗ trợ cấu hình chứng chỉ bảo mật SSL (HTTPS) tiêu chuẩn.
Bước 2: Cập nhật thường xuyên mã nguồn, Theme và Plugins
Phần lớn các cuộc tấn công thành công đều khai thác các lỗ hổng từ các phiên bản phần mềm cũ đã lỗi thời. Hãy thiết lập chế độ tự động cập nhật bản vá bảo mật hoặc chủ động kiểm tra nâng cấp hàng tuần.
Bước 3: Nói không với các phần mềm trôi nổi (Theme & Plugins Nulled)
Việc tải các giao diện hoặc plugin trả phí bị bẻ khóa (nulled/cracked) từ các nguồn trôi nổi trên internet là nguyên nhân hàng đầu khiến website bị cài mã độc ngầm ngay từ lúc khởi tạo.
Bước 4: Cường hóa bảo mật trang quản trị (Admin)
- Bắt buộc sử dụng mật khẩu mạnh kết hợp chữ hoa, chữ thường, số và ký tự đặc biệt.
- Kích hoạt tính năng Xác thực hai lớp (2FA - Two-Factor Authentication) qua ứng dụng Google Authenticator.
- Thay đổi đường dẫn đăng nhập quản trị mặc định (ví dụ: thay vì
/wp-adminhãy đổi thành đường dẫn cá nhân hóa độc quyền).
4. Tích hợp tường lửa ứng dụng web (WAF) và chứng chỉ SSL
Bên trong mã nguồn thôi là chưa đủ, bạn cần xây dựng thêm các lớp khiên chắn bên ngoài để chặn đứng mã độc trước khi chúng kịp tiếp cận máy chủ:
Sử dụng dịch vụ Cloudflare hoặc tường lửa WAF
Tích hợp Cloudflare giúp ẩn địa chỉ IP thực của máy chủ hosting, ngăn chặn hoàn toàn các cuộc tấn công DDoS quy mô lớn, lọc bỏ các botnet độc hại và tăng tốc độ tải trang toàn cầu nhờ hệ thống CDN.
Triệt khai giao thức mã hóa SSL/TLS (HTTPS)
Đảm bảo toàn bộ dữ liệu trao đổi giữa trình duyệt khách hàng và máy chủ được mã hóa an toàn, chống lại tình trạng nghe trộm thông tin (Sniffing) và tạo độ tin cậy tuyệt đối trên thanh địa chỉ trình duyệt.
5. Xây dựng chiến lược Backup dữ liệu định kỳ theo chuẩn 3-2-1
Không có hệ thống bảo mật nào đạt mức tuyệt đối 100%. Do đó, phương án dự phòng khẩn cấp chính là chiếc phao cứu sinh cuối cùng khi sự cố xảy ra:
- Tuân thủ quy tắc 3-2-1: Duy trì ít nhất 3 bản sao dữ liệu, lưu trữ trên 2 loại thiết bị khác nhau và có ít nhất 1 bản lưu trữ độc lập trên không gian đám mây (Cloud Backup).
- Tự động hóa lịch trình sao lưu: Thiết lập hệ thống tự động backup toàn bộ source code và cơ sở dữ liệu hàng ngày hoặc hàng tuần để luôn có sẵn bản sạch khôi phục khi cần thiết.
6. Thường xuyên quét mã độc và rà soát hệ thống
Chủ động kiểm tra sức khỏe website định kỳ giúp phát hiện sớm các dấu hiệu xâm nhập bất thường trước khi chúng gây ra hậu quả nghiêm trọng:
- Sử dụng các plugin quét bảo mật uy tín như Wordfence, Sucuri để lên lịch quét toàn bộ file hệ thống hàng tuần.
- Kiểm tra định kỳ các tài khoản quản trị viên trên hệ thống, xóa bỏ các tài khoản lạ không rõ nguồn gốc.
- Rà soát phân quyền tệp tin và thư mục trên hosting theo đúng chuẩn khuyến nghị (thường là 644 cho file và 755 cho thư mục).
Kết luận
Nắm vững và thực hiện đúng các cách bảo vệ website khỏi mã độc và tấn công mạng chính là chìa khóa vàng giúp doanh nghiệp củng cố an ninh số, bảo vệ tài sản, doanh thu và uy tín thương hiệu vững chắc trên môi trường internet. Đừng chờ đợi đến khi website bị hack mới tìm cách khắc phục; hãy chủ động thiết lập các lớp phòng thủ kiên cố ngay từ hôm nay!