Trong kỷ nguyên chuyển đổi số mạnh mẽ hiện nay, website không chỉ đơn thuần là một kênh giới thiệu thông tin mà đã trở thành "trái tim" trong mọi hoạt động kinh doanh trực tuyến của doanh nghiệp. Đây là nơi lưu trữ dữ liệu khách hàng, xử lý các giao dịch tài chính và xây dựng uy tín thương hiệu trên internet. Tuy nhiên, không gian mạng cũng là nơi tiềm ẩn vô số hiểm họa từ các cuộc tấn công mạng, mã độc và tin tặc. Chỉ với một lỗ hổng nhỏ, doanh nghiệp có thể phải đối mặt với những tổn thất khổng lồ về tài chính lẫn danh dự. Vậy bảo mật website là gì và tại sao đây lại là vấn đề sống còn mà mọi nhà quản trị phải đặt lên hàng đầu? Hãy cùng tìm hiểu chi tiết trong bài viết dưới đây.
1. Bảo mật website là gì? Khái niệm cơ bản bạn cần biết
Hiểu một cách toàn diện, bảo mật website (Web Security) là tập hợp các biện pháp, công nghệ, quy trình và chiến lược kỹ thuật nhằm bảo vệ trang web, máy chủ lưu trữ (hosting/server), cơ sở dữ liệu và dữ liệu của người dùng khỏi các hành vi truy cập trái phép, tấn công đánh cắp dữ liệu, chỉnh sửa nội dung hoặc phá hoại từ tin tặc (hacker).
Một hệ thống bảo mật website chuẩn mực thường bao gồm việc thiết lập nhiều lớp phòng thủ vững chắc từ trong ra ngoài:
- Bảo mật Mã nguồn (Source Code Security): Kiểm tra các lỗ hổng lập trình, cập nhật thường xuyên các bản vá lỗi cho themes, plugins và các framework.
- Bảo mật Máy chủ (Server & Hosting Security): Cấu hình tường lửa (Firewall), thiết lập quyền truy cập tệp tin chặt chẽ và sử dụng các giao thức truyền tải an toàn.
- Bảo mật Dữ liệu người dùng (Data Encryption): Mã hóa thông tin nhạy cảm của khách hàng (như mật khẩu, số thẻ ngân hàng, thông tin cá nhân) bằng chứng chỉ SSL/TLS.
2. Những hiểm họa tấn công mạng phổ biến đối với website doanh nghiệp
Trước khi tìm cách phòng thủ, doanh nghiệp cần nhận diện rõ các hình thức tấn công mạng phổ biến mà tin tặc thường xuyên sử dụng để nhắm vào các trang web:
Tấn công từ chối dịch vụ phân tán (DDoS)
Kẻ tấn công huy động một lượng lớn máy tính ma (botnet) gửi hàng triệu truy cập ảo đồng thời vào website của bạn trong cùng một thời điểm, khiến máy chủ quá tải, sập nguồn và khách hàng thực tế không thể truy cập được trang web.
Tiêm mã độc SQL Injection (SQLi)
Tin tặc khai thác các lỗ hổng trong biểu mẫu (form) nhập liệu của website để chèn các đoạn mã SQL độc hại vào cơ sở dữ liệu, từ đó chiếm quyền kiểm soát hệ thống, đánh cắp toàn bộ thông tin tài khoản khách hàng hoặc xóa sạch dữ liệu.
Tấn công qua tập lệnh chéo (XSS - Cross-Site Scripting)
Kẻ tấn công chèn các đoạn mã JavaScript độc hại vào các trang web mà người dùng khác xem được, nhằm đánh cắp cookie phiên làm việc, chiếm đoạt tài khoản hoặc chuyển hướng người dùng sang các trang web lừa đảo.
Mã độc tống tiền (Ransomware) và phần mềm độc hại (Malware)
Website bị cài cắm mã độc để âm thầm đánh cắp dữ liệu, hiển thị quảng cáo bẩn hoặc khóa cứng hệ thống đòi doanh nghiệp phải trả tiền chuộc mới khôi phục lại quyền kiểm soát.
3. Tại sao doanh nghiệp bắt buộc phải quan tâm đặc biệt đến bảo mật website?
Việc đầu tư nghiêm túc vào hệ thống bảo mật không chỉ là nghĩa vụ kỹ thuật mà còn mang lại những giá trị chiến lược sống còn đối với sự phát triển bền vững của doanh nghiệp:
| Lợi ích cốt lõi | Mô tả chi tiết tác động thực tế |
|---|---|
| Bảo vệ uy tín & Niềm tin thương hiệu | Khách hàng chỉ giao dịch khi cảm thấy an tâm. Website bị hack, lộ thông tin sẽ hủy hoại danh tiếng doanh nghiệp vĩnh viễn. |
| Tránh thất thoát tài chính nặng nề | Ngăn chặn việc bị đánh cắp tiền giao dịch, chi phí khắc phục hậu quả, đền bù thiệt hại pháp lý và gián đoạn kinh doanh. |
| Duy trì thứ hạng SEO bền vững trên Google | Google phạt nặng các website dính mã độc bằng cách hiển thị cảnh báo đỏ "Trang web này không an toàn", làm tụt hạng từ khóa thê thảm. |
| Tuân thủ các tiêu chuẩn pháp lý | Đảm bảo an toàn dữ liệu cá nhân theo các quy định pháp luật hiện hành về bảo vệ thông tin người dùng trên không gian mạng. |
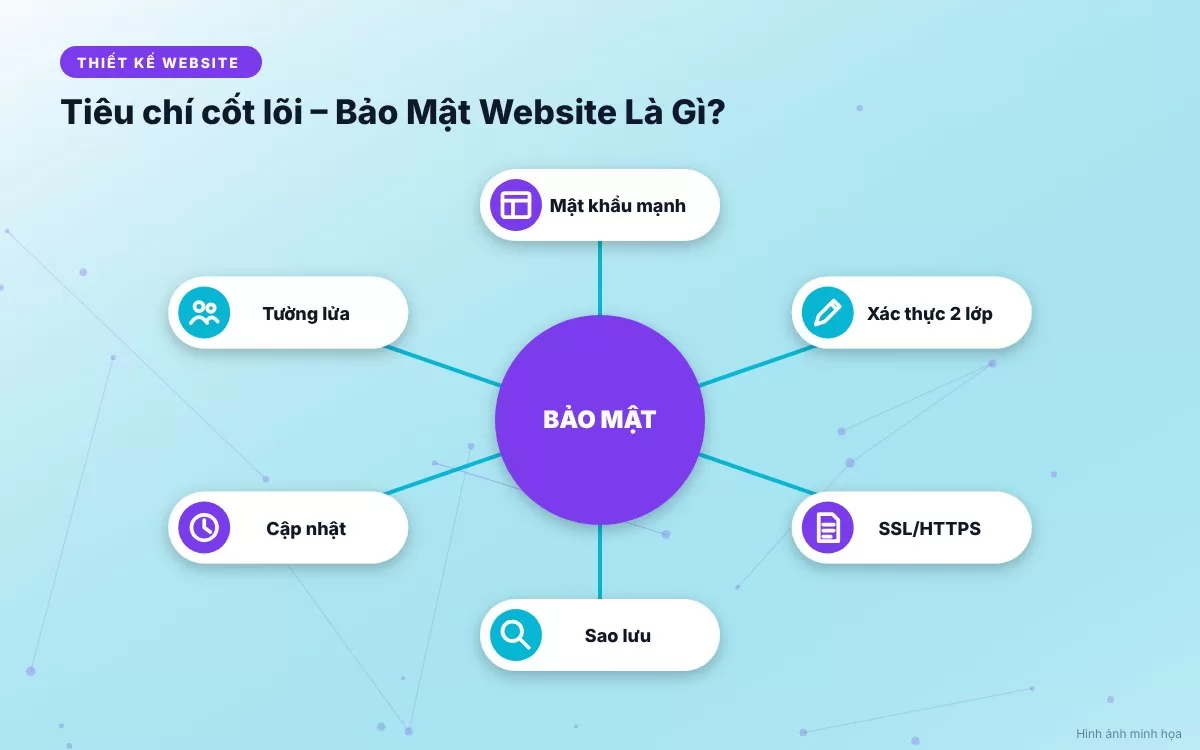
4. Các giải pháp và tiêu chuẩn vàng trong bảo mật website hiện đại
Để xây dựng một "pháo đài" vững chắc chống lại mọi sự xâm nhập của tin tặc, doanh nghiệp cần triển khai đồng bộ các giải pháp kỹ thuật cốt lõi sau đây:
Cài đặt và duy trì chứng chỉ SSL (HTTPS)
Chứng chỉ bảo mật SSL mã hóa toàn bộ dữ liệu truyền tải giữa trình duyệt của người dùng và máy chủ website, ngăn chặn tuyệt đối tình trạng nghe trộm hoặc đánh cắp thông tin trên đường truyền internet.
Sử dụng tường lửa ứng dụng web (WAF / Cloudflare)
Tích hợp các dịch vụ bảo vệ trực tuyến như Cloudflare hoặc tường lửa WAF giúp lọc sạch các truy cập độc hại, ngăn chặn tấn công DDoS và botnet ngay từ lớp cổng ngoài trước khi chúng kịp chạm tới máy chủ.
Cập nhật thường xuyên (Update) Mã nguồn, Theme và Plugins
Phần lớn các lỗ hổng bảo mật bị khai thác bắt nguồn từ việc sử dụng các phiên bản phần mềm cũ đã lỗi thời. Việc thiết lập tự động cập nhật bản vá bảo mật là vô cùng quan trọng.
Thiết lập chính sách phân quyền và mật khẩu mạnh
Áp dụng xác thực hai lớp (2FA) cho toàn bộ tài khoản quản trị viên (Admin), sử dụng mật khẩu phức tạp và giới hạn quyền truy cập thư mục hệ thống theo nguyên tắc đặc quyền tối thiểu.
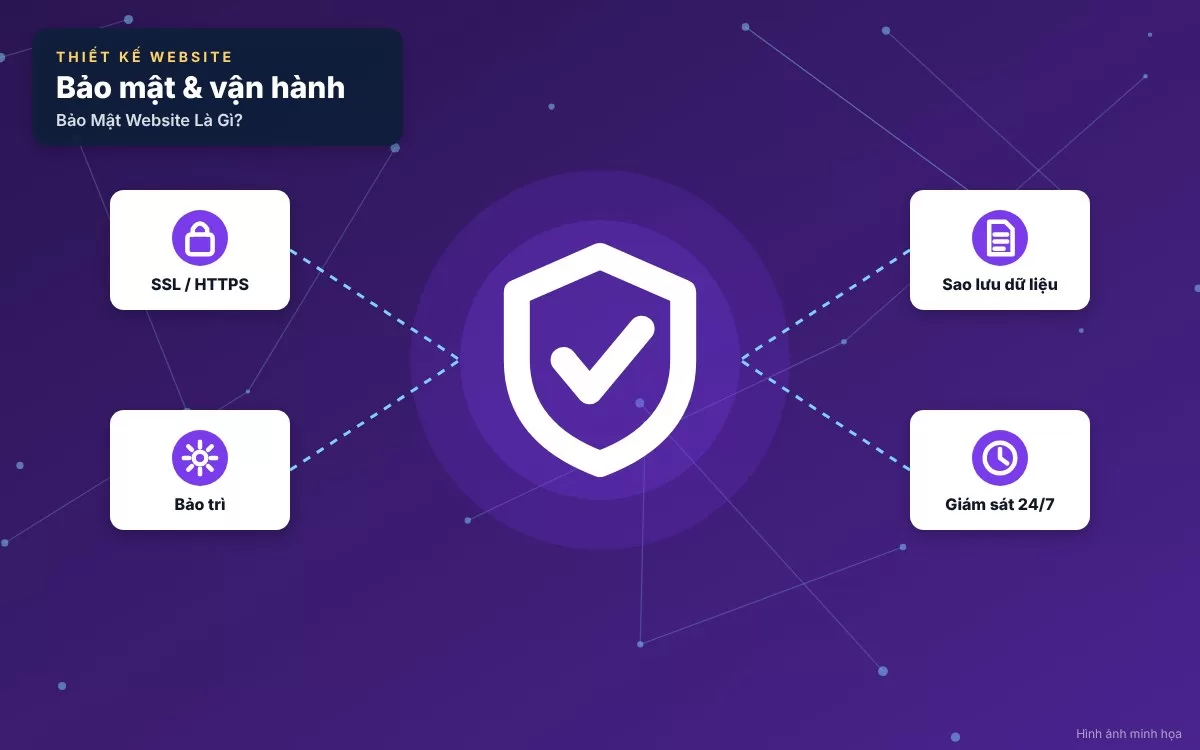
5. Quy trình xử lý khẩn cấp khi website không may bị tấn công
Dù đã phòng ngừa cẩn thận, đôi khi sự cố vẫn có thể xảy ra. Khi phát hiện website có dấu hiệu bị hack, doanh nghiệp cần bình tĩnh thực hiện ngay quy trình ứng phó khẩn cấp sau:
- Cô lập hệ thống ngay lập tức: Tạm thời ngắt kết nối website khỏi internet hoặc chuyển hướng về trang thông báo bảo trì để ngăn chặn mã độc lây lan thêm hoặc tiếp tục đánh cắp dữ liệu.
- Thông báo cho đội ngũ kỹ thuật chuyên gia: Khoanh vùng sự cố, tìm kiếm điểm xâm nhập (log file) để xác định phương thức tấn công của hacker.
- Tiến hành quét mã độc toàn diện: Sử dụng các công cụ bảo mật chuyên dụng để quét và làm sạch toàn bộ source code và cơ sở dữ liệu trên máy chủ.
- Khôi phục từ bản Backup sạch: Sử dụng bản sao lưu (backup) gần nhất trước thời điểm bị tấn công để đưa website trở lại hoạt động bình thường sau khi đã vá hoàn toàn lỗ hổng.
- Đổi toàn bộ mật khẩu hệ thống: Thay đổi toàn bộ mật khẩu quản trị hosting, database, tài khoản quản trị viên và các khóa truy cập API liên quan.
6. Những sai lầm phổ biến khiến website dễ dàng sập bẫy hacker
Trong quá trình vận hành, nhiều doanh nghiệp vô tình tạo điều kiện cho tin tặc xâm nhập chỉ vì vướng phải các sai lầm chủ quan sau:
- Chủ quan nghĩ công ty nhỏ thì hacker không thèm tấn công: Thực tế các bot tự động của hacker quét website hoàn toàn ngẫu nhiên dựa trên lỗ hổng kỹ thuật chứ không phân biệt quy mô doanh nghiệp lớn hay nhỏ.
- Sử dụng plugin, theme lậu (nulled/cracked) trôi nổi trên mạng: Các bản phần mềm lậu này thường bị kẻ xấu chèn sẵn mã độc ngầm (backdoor) nhằm chiếm quyền điều khiển website bất cứ lúc nào.
- Lơ là việc sao lưu dữ liệu (Backup) định kỳ: Không có bản backup đồng nghĩa với việc chấp nhận mất trắng hoàn toàn dữ liệu khi bị hacker tống tiền hoặc phá hoại hệ thống.
Kết luận
Tóm lại, bảo mật website không phải là một chi phí phát sinh lãng phí mà là một khoản đầu tư chiến lược mang tính sống còn đối với mọi doanh nghiệp hoạt động trên không gian số. Chủ động thiết lập các lớp phòng thủ kiên cố, sử dụng chứng chỉ SSL, tường lửa WAF và thực hiện backup định kỳ chính là chiếc khiên vững chắc bảo vệ tài sản, uy tín và tương lai phát triển của doanh nghiệp trước mọi biến cố an ninh mạng. Hãy kiểm tra và nâng cấp hệ thống bảo mật website của bạn ngay hôm nay!